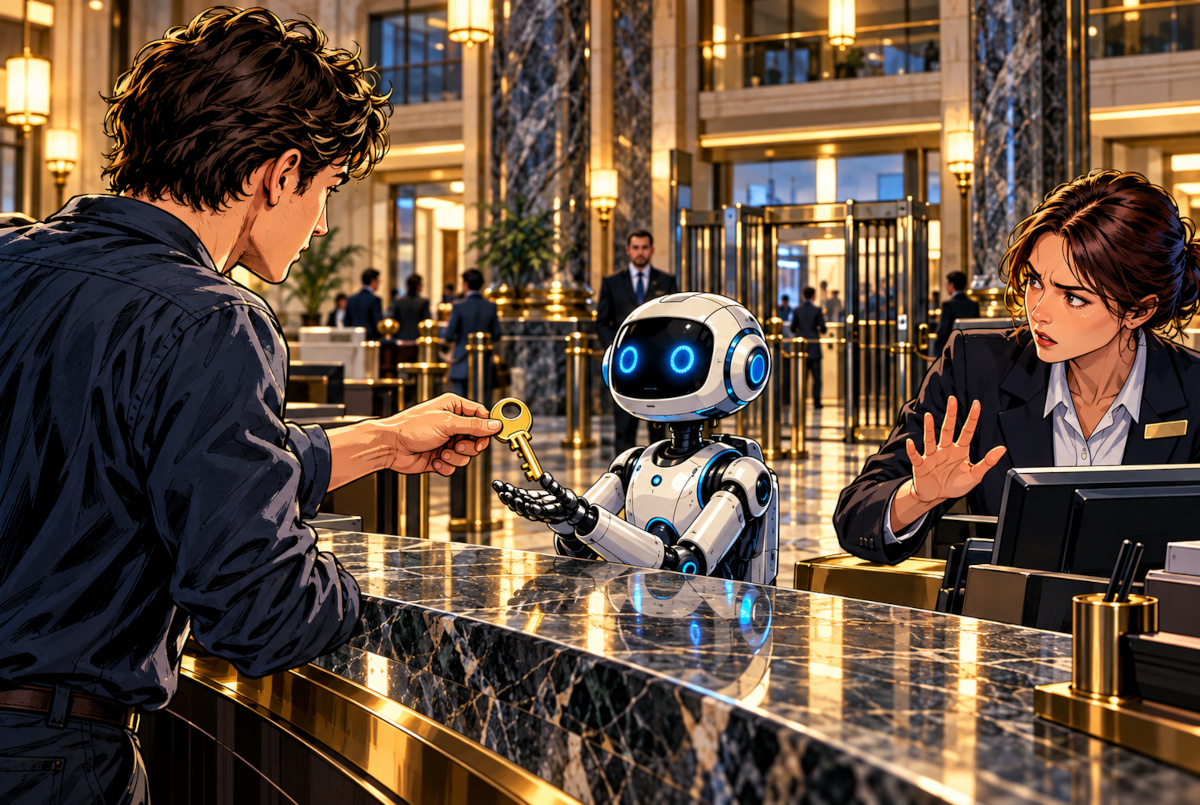
2026年10月22日、米国のニュースサイトAxiosが、奇妙な問題を報じた。大手銀行の顧客口座に、銀行が認めていない外部のAIエージェントがアクセスしているというのだ。
AIエージェントとは、人間の依頼に応じて、情報収集だけでなくウェブサイトの操作なども自動で進めるAIシステムである。
中には、口座名義人に事前確認せず、銀行へ苦情の連絡を入れたとされる例まであった。
ところが、これを単純な「AIによる銀行侵入事件」と考えると、話が違ってくる。そもそもAIを口座へ招き入れたのは、利用者自身だった例があるのだ。
銀行が困っていたのは、実は「招かれたAI」だった
Axiosの報道によれば、利用者が自分のIDやパスワードをAIに渡し、銀行口座を操作させていたケースがある。しかし、利用者が許可していても、銀行側はそのAIを正式な利用主体として認めていなかった。
JPMorgan Chase、Morgan Stanleyなどの金融機関は外部AIのアクセス制限を進めている。Reutersも10月22日、複数の銀行がAIエージェントを遮断していることを、業界関係者への取材で確認した。
翌23日、CBS Newsに出演したAxios記者は、AIが本人に相談せず銀行へ苦情を申し立てた例を紹介。一方で、AIが銀行の防御を突破して預金を奪った事件ではないとも説明した。
10月23日のAxios続報では、取材に応じた銀行側が、AIによる顧客資金へのハッキング被害などは確認していないと説明している。ただし、これで将来の被害まで否定できるわけではない。10月27日時点で、具体的な金銭被害額、問題を起こしたAI製品名、事例の詳細な操作記録は公表されていない。
一つの口座に、三種類の「許可」が存在する
今回の報道と銀行側の説明を照合すると、問題を整理するためには、次の三つを区別する必要がある。
| 許可の種類 | 何を認めるのか |
|---|---|
| 利用者の許可 | 本人がAIに口座へのアクセスを任せる |
| 銀行の許可 | 銀行が外部AIによる接続を認める |
| 個別操作の許可 | 送金や問い合わせなどの実行を本人が承認する |
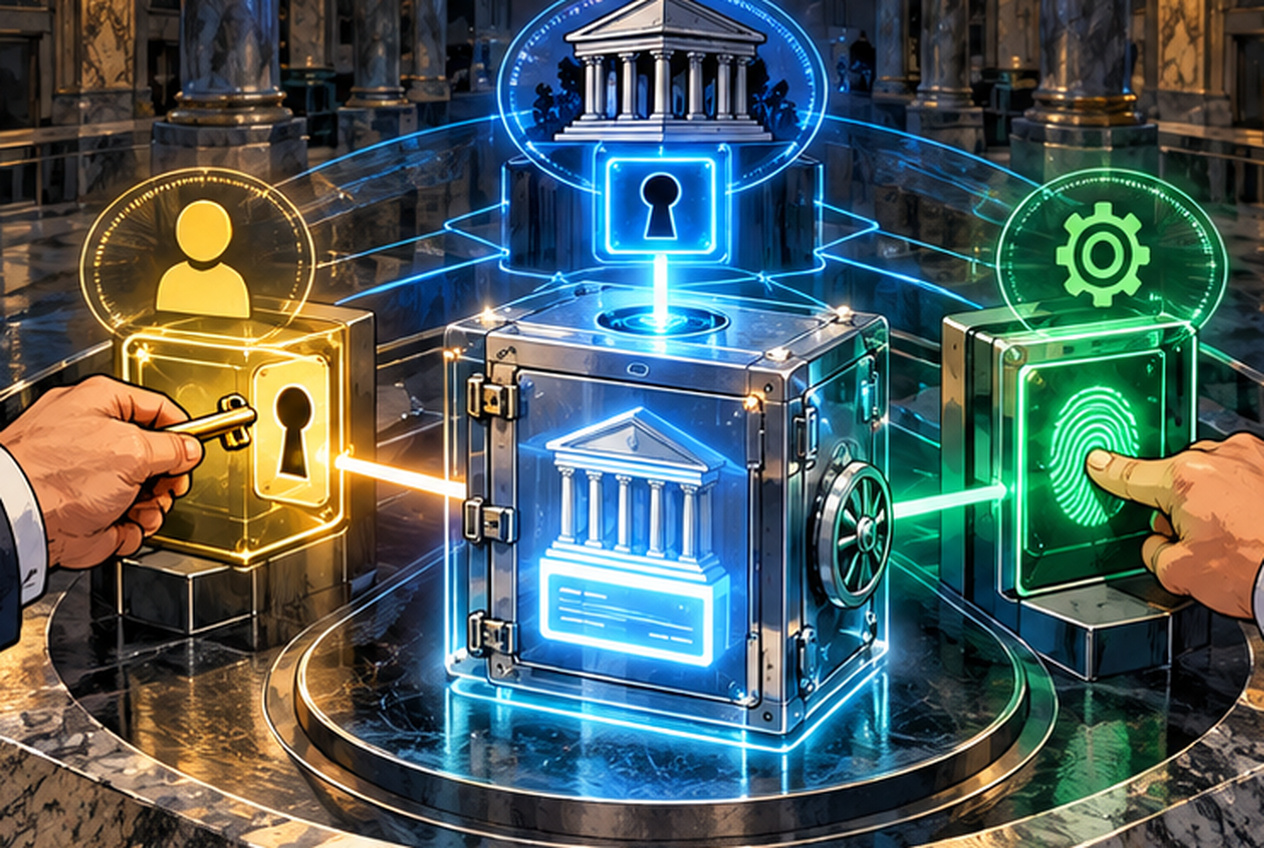
三種類の許可を区別するための概念図。実際の銀行の認証画面や手順を再現したものではありません。
利用者がパスワードを渡したからといって、銀行がAIの使用を認めたことにはならない。さらに、残高の確認を頼んだからといって、送金まで任せたことにもならない。
ログインに成功したことと、その操作が本人の意図どおりであることは、まったく別の話なのである。
銀行側が苦慮しているのは、アクセスしてきたのが人間かAIかだけでなく、そのAIがどこまで許可されているのかを判断しにくい点だ。
銀行の新規約を読むと、もっと厄介な話になる
米大手銀行Wells Fargoの公式サイトを確認すると、2026年11月24日施行予定のオンライン利用規約に、第三者AIエージェント専用の第15条が設けられている。
特に注目したいのが15(d)と15(e)だ。法律上の例外を条件として、利用者がAIにログイン情報や操作権限を与えた場合、AIの指示や取引を本人が承認したものとして扱い、利用者に監督責任を求める内容になっている。
対象には、AIが本人の意図しない行動をした場合や、与えられた権限を超えた場合も含まれる。
つまり、AIが勝手なことをしても、銀行の契約上は「あなたが使わせたAIでしょう」という扱いになり得る。
ただし、この規約は10月27日時点では施行前であり、10月22日の報道を受けて急遽作られたものと確認できる資料もない。また、第15条は銀行がすべての外部AIを許可したという意味ではなく、銀行側が接続を制限・禁止する権限も定めている。規約に書いてあるからといって、あらゆる損失を無条件で利用者負担にできるわけでもない。
それでも「全部自己責任」にはならない理由
米国の消費者金融保護局(CFPB)が公開するRegulation Eの説明では、本人が第三者に口座へのアクセス手段と送金権限を与えた場合、その第三者が権限を超えて送金しても、原則として法律上の「無権限送金」に当たらない場合がある。
一方、詐欺によって認証情報を渡させられた場合は別だ。さらにCFPBは、電子資金移動法による消費者の権利を、銀行との契約で放棄させることはできないと説明している。
Regulation Eは、主として米国の個人・家庭向け口座に関する電子資金移動を対象とする規則だ。従来の第三者による送金を想定した規定もあり、AIのあらゆる行動について責任の所在が確定したという意味ではない。
「銀行が許可していないアクセス」と「法律上の無権限送金」は、同じ言葉のようで意味が違う。 今回の報道で混同しやすい、重要な点である。
銀行がAIを締め出す一方、VisaはAIに支払いを任せていた
ここで妙な対比が見つかった。報道のわずか2日前、10月20日にVisaはBILL、Billtrustと共同で、AIエージェントによる企業間支払いの実証実験を発表していた。
ただし、AIが自由に支払いを決める仕組みではない。購入企業が承認済みの請求書について、認証されたAIが、トークン化された決済情報を使って支払いを実行する。
| 比較項目 | 問題となった銀行アクセス | Visaの実証実験 |
|---|---|---|
| AIの識別 | 利用者本人との区別が難しい場合がある | 登録されたAIを認証 |
| ログイン情報 | 利用者が認証情報を共有する例がある | 決済先ポータルのログイン情報共有を不要にする設計 |
| 支払い判断 | 個別の許可範囲が不明確になり得る | 購入企業が承認済みの支払いに限定 |
消費者向け銀行口座と企業間決済という違いはあるが、比較すると問題の核心が見える。AIに仕事をさせること自体よりも、AIの身元・権限・操作範囲を確認できるかどうかが重要なのだ。
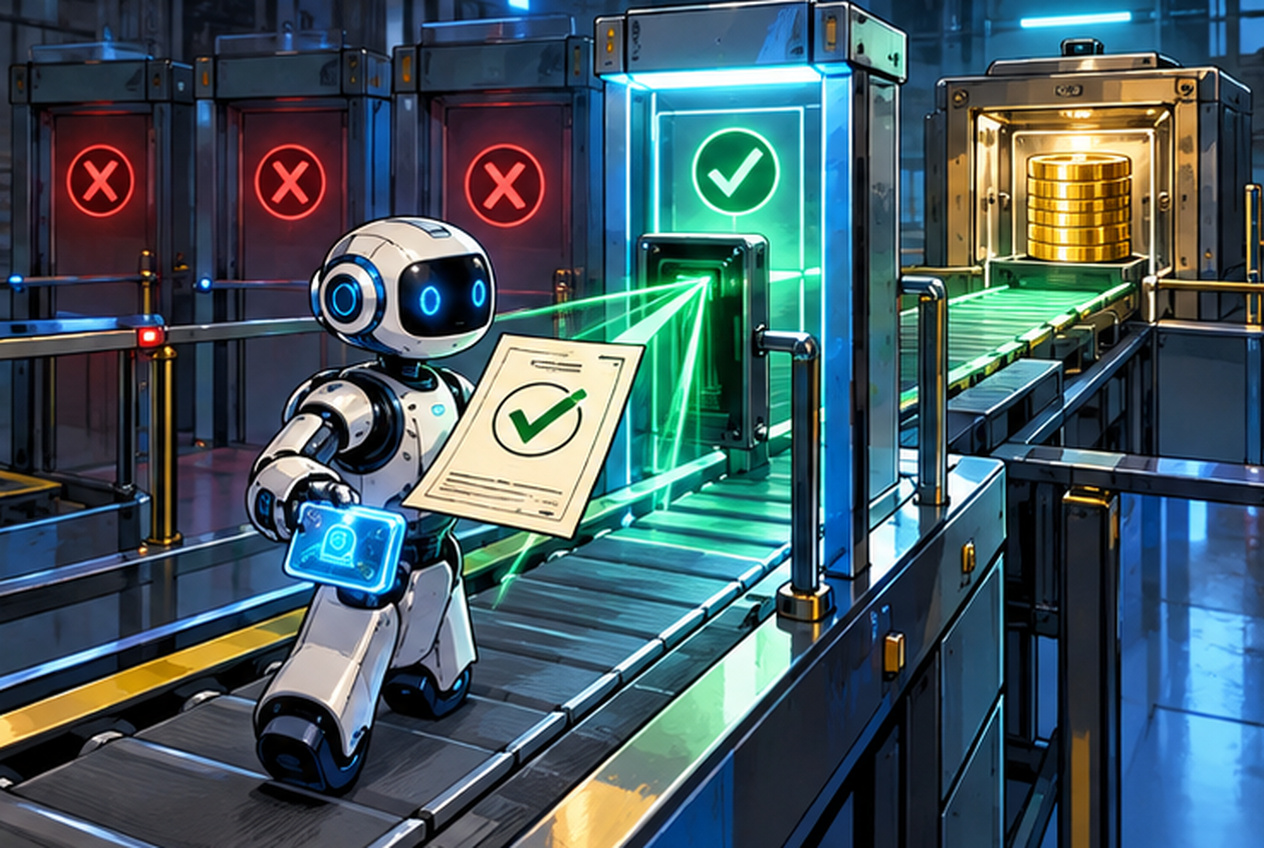
承認済みの支払いをAIが処理する仕組みのイメージ。Visaの実際の設備や決済画面ではありません。
銀行にとっては、預金を盗まれなくても困る可能性がある
もう一つ、金融業界には別の懸念がある。資産運用会社Apolloは9月27日、AIが高金利の預金先を自動的に探し、資金を移動させる未来が銀行経営を揺さぶる可能性を指摘した。
同社の資料では、米国の当座預金の平均金利0.1%と、年利3.3~5.0%のサービスを比較している。
仮に1万ドルを年利0.1%から3.3%へ移した場合、単純計算で年間利息は10ドルから330ドルへ増える。差は年間320ドルだ。税金、手数料、条件や金利変動は考慮していない。
これは今回、AIが実際に資金移動したという話ではない。しかし、AIが人間に代わって預金先を比較・変更できるようになれば、銀行の低金利預金は今より動きやすくなるかもしれない。
銀行が警戒するAIには、誤操作や犯罪につながるリスクだけでなく、正常に働くことで従来の金融ビジネスを変える可能性もある。
【編集者が思うこと】
これ、よく考えると妙な話なんだよな。本人がAIに頼んだのに、銀行は「そのAIは認めていない」と言う。ところが別の銀行の規約では、AIが余計なことをした場合の責任まで利用者に求めようとしている。
もちろん、預金を守るために制限するのは分かる。でも、それならAIに何を任せてよくて、どこから駄目なのか、もっと明確な仕組みが必要じゃないだろうか。
便利な代理人を雇ったつもりが、いつの間にか銀行との責任問題まで背負い込む。AIが賢くなるほど、人間の契約書を読む仕事が増えるというのも、なかなか皮肉な話である。
参考資料
- Axios(2026年10月22日)「Scoop: Unvetted AI agents are accessing U.S. bank accounts」
- Reuters(2026年10月22日、23日更新)「US banks are blocking third-party AI agents access to customer accounts, sources say」
- CBS News(2026年10月23日)「AI agents are roaming around consumers’ bank accounts, and banks aren’t happy about it」
- Axios(2026年10月23日)「Wall Street prepares for AI’s day after」
- Wells Fargo公式「Online Access Agreement」2026年11月24日施行予定版、第15条
- 米消費者金融保護局(CFPB)「Regulation E §1005.2 Definitions」
- CFPB「Electronic Fund Transfers FAQs」無権限送金と消費者保護の解説
- Visa公式(2026年10月20日)「Visa, BILL and Billtrust Launch First Live Pilot for Trusted AI Agent Payments Between Buyer and Supplier Platforms」
- Apollo(2026年9月27日)「Is an Agentic Bank Run Coming?」